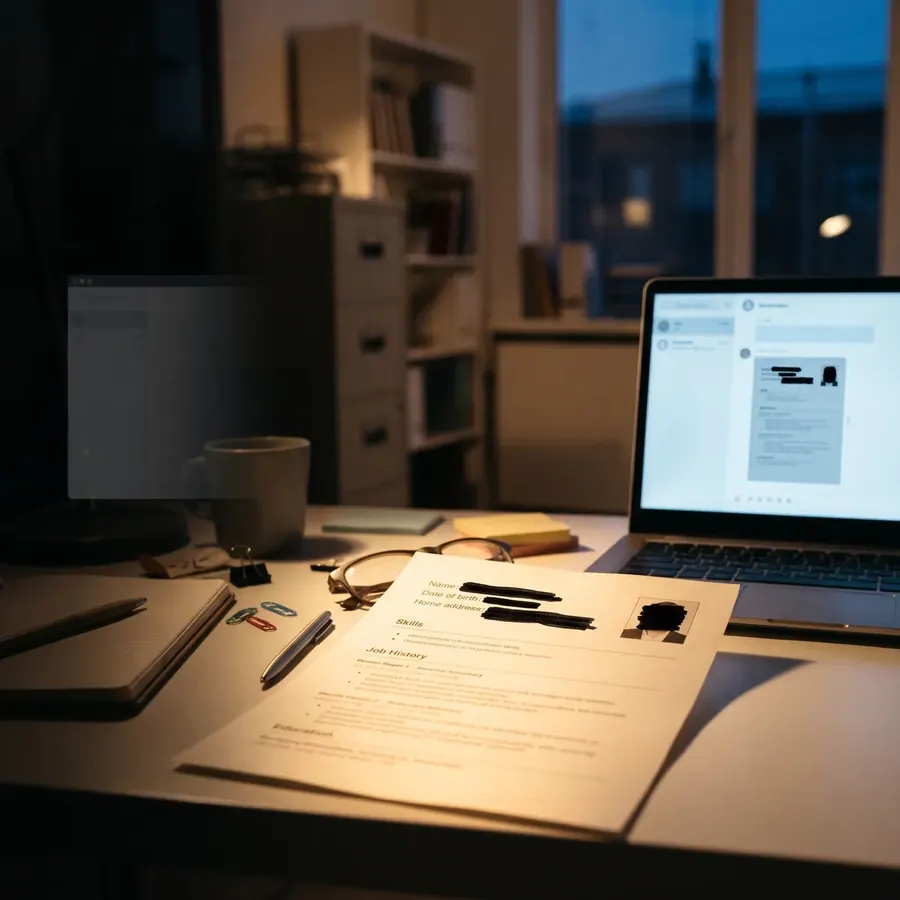
Jeśli kierują Państwo działem HR lub zespołem rekrutacji w 2026 roku, największym ryzykiem związanym z AI nie jest dostawca, którego dział zakupów weryfikował pół roku. Jest nim doświadczony rekruter, menadżer L&D albo analityk wynagrodzeń, który o 23:00 wkleja CV kandydatów, oceny okresowe i tabele płac do darmowego konta ChatGPT na prywatnym laptopie, bo oficjalne narzędzie działa wolniej. To jest shadow AI w HR i znajduje się ono na styku dwóch regulacji, które w UE są dziś egzekwowane najszybciej: RODO i AI Act.
To drugi artykuł z naszej serii o maskowaniu dokumentów. Przewodnik główny omawia maskowanie danych we wszystkich zastosowaniach; ten przygląda się HR: rekrutacji, ocenom okresowym, relacjom z pracownikami, wynagrodzeniom i L&D. To tam problem shadow AI jest najostrzejszy, ryzyko regulacyjne najwyższe, a rozwiązanie operacyjne daje największy zysk pojedynczemu zespołowi. Uwaga o zakresie: w tym artykule shadow AI w HR obejmuje rekrutację, a ta sama architektura musi obsłużyć kilka różnych operacyjnie procesów, od selekcji CV przez AI i pozyskiwania talentów po generatywnych asystentów AI dla pracowników HR i chatboty HR dla pracowników. Zarządzanie wynikami i pisanie indywidualnych ocen okresowych częściowo się z nimi pokrywają, ale są osobnymi procesami, i oba dotyka ten sam problem.
Jeśli Państwa firma przeprowadziła już rozmowę „co zrobić z ChatGPT” i ją przegrała, ten artykuł można przekazać osobom, które korzystają z AI na co dzień. Opisuje, gdzie w HR pojawia się shadow AI (siedem konkretnych zastosowań), dlaczego te zastosowania łamią RODO i AI Act w określony sposób, rzeczywisty rejestr egzekwowania z lat 2023-2026 (Workday, EEOC, NYC AEDT, włoski Garante w sprawie Foodinho/Glovo, Europejski Trybunał Praw Człowieka), jak powinna wyglądać zatwierdzona alternatywa, żeby faktycznie została przyjęta, oraz dziesięć kroków wdrożenia, które w 90 dni zamieniają rozmowę w decyzję o zatwierdzonym narzędziu.
1. Dlaczego HR jest punktem zero dla shadow AI
Shadow AI to korzystanie z narzędzi AI klasy konsumenckiej (ChatGPT, Claude, Gemini, Perplexity, Mistral Le Chat i dziesiątki nakładek GPT w App Store) z poufnymi danymi, poza widocznością IT, zwykle przez konta prywatne. Każda funkcja w firmie jest na to w jakimś stopniu narażona, a HR najbardziej. Istnieją cztery powody strukturalne.
Po pierwsze, dane, którymi zajmuje się HR, to przeważnie tekst swobodny. CV, listy motywacyjne, komentarze w ocenach okresowych, skargi pracowników, rozmowy wyjściowe, notatki z rozmów 1:1 z przełożonym, dyskusje kalibracyjne: żadne z nich nie są rekordami tabelarycznymi, jak zwykle dane klientów. Tekst swobodny to dokładnie to, w czym generatywna AI wydaje się najbardziej pomocna, więc pokusa wklejenia go do okna czatu jest największa. Przewodnik główny opisywał maskowanie danych osobowych jako problem techniczny; w HR jest to także problem behawioralny.
Po drugie, praca HR jest nierówna i wymaga osądu. Rekruter przeglądający 200 CV na tydzień przed terminem zatrudnienia nie ma czasu pytać działu prawnego, czy nowe narzędzie do sourcingu jest zgodne z RODO. Menadżer piszący trudną ocenę okresową o 21:00 chce partnera do myślenia, a nie procedury zakupowej. Oficjalne narzędzia, jeśli istnieją, kupowano do zastosowań HRIS lub ATS, a nie do tego. Dlatego pracownicy HR sięgają po ChatGPT na własną rękę.
Po trzecie, dane HR są silnie regulowaną kategorią. Art. 88 RODO wprost upoważnia państwa członkowskie do ustanawiania bardziej szczegółowych przepisów o przetwarzaniu danych pracowników i większość z nich z tego skorzystała. AI Act klasyfikuje zastosowania w HR jako wysokiego ryzyka w załączniku III pkt 4. Kilka jurysdykcji spoza UE uchwaliło przepisy dotyczące AI w zatrudnieniu: New York City Local Law 144 (Automated Employment Decision Tools, AEDT, obowiązuje od lipca 2023 r.), Illinois AI Video Interview Act (2020), Colorado AI Act (obowiązuje od 2026 r.). Powierzchnia zgodności w HR jest naprawdę większa niż w innych funkcjach, a shadow AI tworzy nieudokumentowane przetwarzanie w jej całym zakresie.
Po czwarte, HR znajduje się między poprzeczką prawną i zgodnościową a presją operacyjną na szybkość. Ten sam dyrektor HR, któremu każe się zwiększać produktywność dzięki AI, odpowiada też za rejestry czynności przetwarzania RODO (art. 30), ocenę skutków dla ochrony danych dla nowych technologii z art. 35, prawo z art. 22 do niepodlegania decyzjom automatycznym oraz, w wielu krajach UE, konsultacje z radą zakładową w sprawie nowych narzędzi monitorowania. Bez zatwierdzonej alternatywy, która rozwiązuje oba problemy naraz, system ugina się w stronę cienia.
Statystyki o shadow AI w HR często powtarza się w innym zakresie, niż przyjęło źródło, a skąd pochodzi każda liczba o shadow AI wskazuje populację, metodę i datę stojące za najczęściej cytowanymi.
2. Gdzie shadow AI pojawia się w zespołach HR
Siedem poniższych zastosowań obejmuje około 95% shadow AI, jakie widzimy w audytach HR. Każde tworzy inną kategorię ryzyka i inną okazję dla zatwierdzonej alternatywy.
1. Selekcja i tworzenie krótkiej listy kandydatów na podstawie CV. Rekruter wkleja do sesji czatu 50-200 CV i prosi: „uszereguj je pod kątem dopasowania kulturowego i głębokiej znajomości Kubernetes, daj mi top 10”. Model widzi pełne imiona i nazwiska, zdjęcia, adresy, daty urodzenia, poprzednich pracodawców i wszystkie inne dane osobowe ujawnione przez kandydata. Zgodnie z art. 22 RODO w pełni zautomatyzowana decyzja wywołująca skutki prawne lub podobnie istotnie wpływająca na osobę wymaga wyraźnej podstawy prawnej; AI Act klasyfikuje selekcję CV jako wysokie ryzyko; a stronniczość narzędzi AI do rekrutacji, w literaturze zwana też uprzedzeniami AI w zatrudnieniu, niesie własne ryzyko dyskryminacji na gruncie krajowego prawa pracy. Wersja w cieniu oznacza nieudokumentowane przetwarzanie szczególnych kategorii danych (niektóre CV ujawniają informacje o zdrowiu, przynależności związkowej, wyznaniu) na amerykańskim punkcie końcowym LLM bez umowy powierzenia. To podręcznikowy przykład shadow AI w pozyskiwaniu talentów.
2. Pisanie ocen okresowych i zarządzanie wynikami. Przełożony wkleja 12 miesięcy notatek z rozmów 1:1 i prosi model o szkic oceny rocznej. Notatki zwykle zawierają bezpośrednie cytaty z wypowiedzi pracownika, zaobserwowane informacje o zdrowiu („była na zwolnieniu przez trzy tygodnie w III kwartale”), rozmowy o wynagrodzeniach, a czasem skargi na współpracowników. Przygotowywanie ocen okresowych z AI na konsumenckim punkcie końcowym stwarza problem z motywem 71 (decyzje wywołujące skutki prawne lub podobnie istotne), problem z art. 88 (przetwarzanie w kontekście zatrudnienia) i często problem z art. 9 (ujawnienie szczególnej kategorii danych). Stronniczość ocen okresowych napisanych z AI to dobrze udokumentowany tryb porażki: model wzmacnia najsilniejszy sygnał w notatkach źródłowych, a często jest nim wcześniejsze wrażenie przełożonego o pracowniku, a nie rzeczywiste zachowanie pracownika.
3. Streszczanie rozmów wyjściowych. Partner HR przeprowadza rozmowy wyjściowe, po czym wkleja transkrypcje do chatbota, by podsumować wnioski dla zarządu. Transkrypcje zawierają konkretne kwoty wynagrodzeń, oskarżenia o molestowanie, skargi na przełożonych z nazwiska, a czasem treści zgłoszeń naruszeń chronione unijną dyrektywą o sygnalistach (2019/1937). Wersja w cieniu ujawnia zarówno odchodzącego, jak i wymienione osoby trzecie w publicznym LLM. Rozmowy wyjściowe to jedno z miejsc, w których pracownicy najbardziej oczekują poufności, więc wyciek przez narzędzie AI poważnie szkodzi reputacji.
4. Pisanie opisów stanowisk i ogłoszeń. Specjalista ds. employer brandingu wkłada do chatbota poprzednie ogłoszenie, brief kierownika rekrutującego i oferty konkurencji, by napisać nowy opis stanowiska. Ryzyko dla danych osobowych jest tu niskie, ale ryzyko dyskryminacji znaczące: LLM wytrenowane na historycznych danych rekrutacyjnych niosą historyczne kodowanie płci i wieku, które może prowadzić do ogłoszeń systematycznie zniechęcających grupy chronione (podręcznikowy przypadek to narzędzie Amazona z 2018 r., które obniżało ocenę CV zawierających „women's chess club”). Dokument EEOC z 2023 r. z pomocą techniczną potwierdza, że ogłoszenia mogą naruszać Title VII nawet bez zamiaru.
5. Benchmarking wynagrodzeń. Analityk wynagrodzeń wkleja firmową tabelę widełek płacowych i prosi model o porównanie z opublikowanymi danymi rynkowymi, zaproponowanie nowej struktury lub wskazanie odchyleń. Same widełki są poufne, wiersze powiązane z pracownikami to dane osobowe, a wynik modelu trafia do amerykańskiego LLM z potencjalnym wykorzystaniem do trenowania. Benchmarking wynagrodzeń przez shadow AI poza ryzykiem dla prywatności ujawnia też informacje konkurencyjne.
6. Pytania pracowników i pomoc w sprawach polityk. Pracownicy zadają chatbotowi HR pytania w rodzaju „jestem na urlopie rodzicielskim, co mi przysługuje?”, a odpowiedź wymaga umowy pracownika, kraju, roli i stażu. Wiele firm uruchomiło generatywnego asystenta HR na konsumenckim punkcie końcowym, nie zdając sobie sprawy, że dane wejściowe po stronie pracownika zawierają informacje o zdrowiu („jestem na zwolnieniu, bo…”), działalności związkowej („mam urlop związkowy”) lub szczegóły rodzinne. Dane pracowników ujawnione ChatGPT przez takich asystentów to jeden z trudniejszych do wykrycia problemów, bo dane wychodzą przez wpis pracownika, a nie pracodawcy. Włoski Garante zasygnalizował, że asystenci AI dla pracowników podlegają tym samym przepisom art. 88 o zatrudnieniu co przetwarzanie po stronie pracodawcy.
7. Zarządzanie algorytmiczne i planowanie zatrudnienia. Analityk planowania zatrudnienia podaje LLM schemat organizacyjny z nazwiskami, poziomami stanowisk, datami zatrudnienia i ocenami, i prosi o scenariusze restrukturyzacji lub „listę pracowników najbardziej zagrożonych odejściem w ciągu 6 miesięcy”. To zarządzanie algorytmiczne w rozumieniu sprawy Foodinho/Glovo, które dało dwie z największych decyzji egzekucyjnych dotyczących AI w zatrudnieniu w UE: karę 2,6 mln euro nałożoną przez włoski Garante na Foodinho (2021) oraz późniejsze działania hiszpańskiej AEPD wobec pracowników platform.
Siedem zastosowań łączy wspólny wzór. Użytkownik wie, że dane są wrażliwe, ale czuje się chroniony tym, że okno czatu to „tylko ja piszę”. Model widzi dane jako wejście; logi dostawcy widzą je jako żądanie; potok trenowania może widzieć je jako przykład treningowy; a rejestry przetwarzania Państwa firmy nie widzą nic z tego.
3. RODO, AI Act i prawo krajowe dla AI w HR
Do AI w HR stosuje się jednocześnie cztery warstwy prawne. Nie są zbędne; każda wychwytuje inny tryb porażki.
Art. 88 RODO (przetwarzanie w związku z zatrudnieniem). Państwa członkowskie mogą przewidzieć bardziej szczegółowe przepisy o przetwarzaniu danych osobowych pracowników, w tym do celów rekrutacji, wykonania umowy o pracę, planowania i organizacji pracy, równości i różnorodności, bezpieczeństwa i higieny pracy oraz rozwiązania stosunku pracy. Z tej możliwości skorzystały Włochy (D.Lgs. 196/2003 ze zmianami), Francja (Code du travail L1121-1 i L1222-4), Niemcy (BDSG § 26), Hiszpania (ustawa organiczna 3/2018) i Belgia. W praktyce oznacza to, że zgodność obowiązująca w całej UE nie istnieje: trzeba przestrzegać RODO oraz lokalnych przepisów o danych w zatrudnieniu.
Art. 5, 9 i 22 RODO: zasadniczy trzon dla AI w zatrudnieniu. Art. 5 ustanawia zasady (zgodność z prawem, rzetelność, przejrzystość, ograniczenie celu, minimalizacja danych, prawidłowość, ograniczenie przechowywania, integralność, rozliczalność). Art. 9 zakazuje przetwarzania szczególnych kategorii bez podstawy z art. 9 ust. 2, którą w zatrudnieniu jest najczęściej art. 9 ust. 2 lit. b, czyli „wypełnienie obowiązków wynikających z prawa pracy”, ale tylko „o ile jest to dozwolone prawem Unii lub prawem państwa członkowskiego”. Art. 22 daje prawo do niepodlegania decyzji opartej wyłącznie na zautomatyzowanym przetwarzaniu, w tym profilowaniu, która wywołuje skutki prawne lub w podobny sposób istotnie wpływa na osobę. Wytyczne EROD 04/2024 w sprawie art. 22 wyjaśniają, że „wyłącznie” jest realnym filtrem: symboliczna weryfikacja przez człowieka na końcu procesu nie pozwala uniknąć art. 22, a selekcja kandydatów w HR to przykład modelowy. Przetwarzanie danych pracowników na podstawie któregokolwiek z tych artykułów wymaga podstawy prawnej, przejrzystości i udokumentowanej oceny.
AI Act, załącznik III pkt 4: zastosowania w HR wysokiego ryzyka. AI Act wprost wymienia zastosowania w HR jako wysokiego ryzyka: (a) systemy AI przeznaczone do rekrutacji lub wyboru osób fizycznych, w szczególności do zamieszczania ukierunkowanych ogłoszeń o pracę, analizowania i filtrowania zgłoszeń oraz oceny kandydatów; (b) systemy AI przeznaczone do podejmowania decyzji wpływających na warunki stosunków pracy, awans lub rozwiązanie stosunków umownych związanych z pracą, przydzielania zadań na podstawie indywidualnego zachowania lub cech osobistych albo monitorowania i oceny wyników i zachowania osób w takich stosunkach. Klasyfikacja wysokiego ryzyka uruchamia pełne obowiązki z tytułu III: system zarządzania ryzykiem (art. 9), zarządzanie danymi (art. 10), dokumentację techniczną (art. 11), rejestrowanie zdarzeń (art. 12), przejrzystość (art. 13), nadzór ludzki (art. 14), dokładność i solidność (art. 15), ocenę zgodności, rejestrację w unijnej bazie danych, monitorowanie po wprowadzeniu do obrotu oraz ocenę skutków dla praw podstawowych (art. 27 dla podmiotów publicznych i niektórych prywatnych podmiotów stosujących). Obowiązki z AI Act dla HR to najbardziej wymagający reżim zgodności, w jakim kiedykolwiek musiała działać funkcja HR. Klasyfikacja zastosowań HR jako wysokiego ryzyka w załączniku III uruchamia to wszystko, a oceny skutków, które zespoły HR muszą teraz przygotowywać (DPIA z RODO i FRIA z AI Act), to nowe obciążenie dokumentacyjne.
Krajowe przepisy o AI w zatrudnieniu. Poza wdrożeniami art. 88 RODO kilka jurysdykcji uchwaliło ustawy dotyczące wprost AI w zatrudnieniu. NYC Local Law 144 (AEDT) wymaga audytów stronniczości i informowania kandydatów o każdym „zautomatyzowanym narzędziu do podejmowania decyzji w zatrudnieniu”, które „w istotny sposób wspomaga” rekrutację lub awans w Nowym Jorku, od lipca 2023 r. Illinois AI Video Interview Act (2020) wymaga zgody, informacji o użyciu AI i ogranicza udostępnianie danych w AI do wideorozmów kwalifikacyjnych. Colorado AI Act (obowiązuje od 1 lutego 2026 r.) odwzorowuje w dużej mierze strukturę AI Act dla zastosowań wysokiego ryzyka, w tym zatrudnienia. Hiszpania skodyfikowała przejrzystość algorytmiczną w pracy platformowej (Real Decreto-Ley 9/2021). Włoski Garante wydał szczegółowe wytyczne dotyczące biometrycznej rejestracji obecności, geolokalizacji i zarządzania algorytmicznego. Francuski CNIL wydał zalecenia dotyczące AI w HR (2024).
Wniosek praktyczny: każde wdrożenie AI w HR w 2026 r. musi przejść jednocześnie przez RODO, AI Act, krajowe prawo o danych w zatrudnieniu i, tam gdzie to dotyczy, ustawę o AI w zatrudnieniu. Shadow AI omija każdą z tych warstw.
4. Siedem konkretnych sposobów, w jakie shadow AI w HR narusza zgodność
Jeśli przedstawiają Państwo to zarządowi lub radzie zakładowej i potrzebna jest konkretna lista tego, co shadow AI faktycznie narusza, oto wersja operacyjna.
- Art. 28: podmiot przetwarzający bez umowy powierzenia. Konsumenckie konto ChatGPT nie jest umową powierzenia przetwarzania. Doświadczony rekruter wklejający CV tworzy przetwarzanie w imieniu firmy bez klauzul z art. 28 ust. 3, bez ujawnienia podprocesorów i bez podstawy umownej do działania w imieniu firmy.
- Art. 30: niewidoczna czynność przetwarzania. Rejestry czynności przetwarzania w HR zwykle obejmują ATS, HRIS, dostawcę płac i platformę L&D. Nie obejmują prywatnego korzystania rekrutera z ChatGPT. Rejestr firmy z art. 30 jest więc istotnie niepełny, co samo w sobie jest naruszeniem niezależnym od jakiegokolwiek wycieku danych.
- Art. 9: nieudokumentowane przetwarzanie szczególnych kategorii. CV i rozmowy o wynikach rutynowo zawierają dane z art. 9 (zdrowie, przynależność związkowa, wyznanie, orientacja seksualna). Przetwarzanie ich w konsumenckim LLM tworzy przetwarzanie z art. 9 bez podstawy z art. 9 ust. 2 i bez dodatkowych zabezpieczeń.
- Art. 22: decyzja oparta wyłącznie na zautomatyzowanym przetwarzaniu. Jeśli shadow AI służy do szeregowania kandydatów, a rekruter wdraża ranking, weryfikacja przez człowieka jest pieczątką; decyzja jest „oparta wyłącznie na zautomatyzowanym przetwarzaniu” w rozumieniu art. 22 i motywu 71. Wyrok Trybunału Sprawiedliwości w sprawie SCHUFA (C-634/21, grudzień 2023 r.) potwierdził szeroką wykładnię pojęcia „wyłącznie”.
- Art. 5 i 35: brak oceny skutków. Operacja przetwarzania wysokiego ryzyka wymaga DPIA na podstawie art. 35, a AI Act dodaje ocenę skutków dla praw podstawowych w wielu wdrożeniach HR. W shadow AI nigdy jej nie ma.
- Art. 88 i krajowe prawo pracy. Większość jurysdykcji UE wymaga jakiejś formy konsultacji z radą zakładową (Włochy: art. 4 Statuto dei Lavoratori; Niemcy: Betriebsverfassungsgesetz § 87; Francja: Code du travail L2312-38) przed wprowadzeniem technologii monitorowania lub oceny. Shadow AI to technologia monitorowania wprowadzona bez konsultacji.
- Transfery transgraniczne i Schrems II. Konsumenckie konta ChatGPT, Claude i Gemini domyślnie kierują dane do amerykańskich mocy obliczeniowych. Nie ma oceny skutków transferu, nie ma standardowych klauzul umownych, a firma nie wie, że transfer ma miejsce. To najłatwiejsze do wykazania naruszenie RODO w audycie, bo same logi sieciowe są wystarczającym dowodem.
Siedem naruszeń się kumuluje. Pojedyncza sesja selekcji CV w cieniu może uruchomić sześć z siedmiu jednocześnie. Hiszpańska AEPD nakładała kary za mniej.
5. Rzeczywiste egzekwowanie i cena bezczynności
Zespoły HR czasem lekceważą ryzyko prawne jako teoretyczne. Rejestr z lat 2023-2026 temu przeczy. Oto sprawy, które w 2026 r. powinny być znane każdemu liderowi HR.
Workday (USA, 2024-2025). Federalny pozew zbiorowy Mobley v. Workday zarzuca, że algorytm selekcji Workday dyskryminuje kandydatów ze względu na rasę, wiek i niepełnosprawność. Sąd oddalił wniosek Workday o odrzucenie pozwu w lipcu 2024 r. i w maju 2025 r. dopuścił postępowanie zbiorowe, przyjmując teorię, że narzędzie AI do selekcji można traktować jako przedstawiciela pracodawcy na gruncie Title VII. To pierwsza sprawa, w której ustalono, że sam dostawca AI może odpowiadać za skutki dyskryminacyjne, co rozszerza powierzchnię odpowiedzialności poza pracodawcę.
Pomoc techniczna EEOC i rejestr ugód (USA, 2023-2026). Dokument EEOC z maja 2023 r. z pomocą techniczną dotyczący AI w doborze pracowników ustalił ramy stosowania Title VII (dyskryminacja pośrednia) do narzędzi AI. W sprawie EEOC v. iTutorGroup (sierpień 2023 r., ugoda na 365 000 USD) EEOC zarzuciła firmie, że jej oprogramowanie rekrutacyjne programowo odrzucało starsze kandydatki. EEOC nadal dodaje sprawy o dyskryminację przez AI do swojej wokandy przez cały 2026 r.; strategiczny plan egzekwowania z maja 2023 r. wskazał dyskryminację napędzaną przez AI jako priorytet.
Egzekwowanie NYC AEDT Law 144 (USA, 2023-2026). Od 5 lipca 2023 r. pracodawcy stosujący „zautomatyzowane narzędzie do podejmowania decyzji w zatrudnieniu” przy rekrutacji lub awansie w Nowym Jorku muszą przeprowadzać coroczny niezależny audyt stronniczości, publikować streszczenie wyników i informować kandydatów. Egzekwowanie jest wyważone, ale realne, a samo istnienie przepisu istotnie zmieniło zachowanie dostawców na amerykańskim rynku rekrutacyjnym. Kilka firm wycofało funkcje AI z rynku nowojorskiego, zamiast się dostosować.
Włoski Garante w sprawie Foodinho / Glovo (Włochy, 2021-2024). Garante nałożył na Foodinho (Glovo Italy) karę 2,6 mln euro w 2021 r. za sposób, w jaki algorytm oceny kurierów przetwarzał dane osobowe bez właściwej podstawy z art. 88 i bez odpowiedniej przejrzystości, a w 2024 r. kolejną, w wysokości 5 mln euro, w pokrewnych kwestiach. Decyzja jest fundamentalna dla zgodności zarządzania algorytmicznego we Włoszech i była szeroko cytowana w późniejszych decyzjach w całej UE.
Włoski Garante w sprawie biometrycznej rejestracji obecności (Włochy, 2022-2025). Kolejne decyzje ustaliły, że biometryczne systemy rejestracji obecności i systemy wejścia oparte na rozpoznawaniu twarzy w miejscach pracy wymagają odrębnej podstawy prawnej poza zgodą (która w zatrudnieniu jest nieważna z powodu nierównowagi sił), i uchyliły kilka wdrożeń. Ten wzorzec dotyczy bezpośrednio każdego narzędzia AI przetwarzającego dane biometryczne pracowników.
Wytyczne CNIL dotyczące AI w HR (Francja, 2024-2025). CNIL opublikował w 2024 r. wytyczne potwierdzające, że każde wdrożenie AI w HR musi być poprzedzone DPIA, działać na podstawie prawnej innej niż zgoda, obejmować nadzór ludzki i respektować wymóg konsultacji z radą zakładową. Działania regulacyjne CNIL wobec narzędzi zarządzania algorytmicznego w francuskim sektorze publicznym wyznaczyły poziomy odniesienia, które mają spełniać także prywatni pracodawcy.
Europejski Trybunał Praw Człowieka w sprawie monitorowania w miejscu pracy. Wyrok Wielkiej Izby w sprawie Barbulescu przeciwko Rumunii (2017) i nowszy López Ribalda przeciwko Hiszpanii (2019) wyznaczają europejski standard monitorowania w miejscu pracy: pracodawca musi wcześniej wyraźnie i przejrzyście poinformować, a środki muszą być proporcjonalne. Monitorowanie zachowań oparte na AI dziedziczy ten standard, a użycie danych o wynikach pracowników w shadow AI niemal z definicji wykracza poza niego.
OpenAI / włoski Garante (2023-2024). Tymczasowe zablokowanie ChatGPT przez Garante 30 marca 2023 r., wstępne ustalenia grupy zadaniowej EROD ds. ChatGPT z maja 2024 r. oraz kara 15 mln euro nałożona na samo OpenAI w grudniu 2024 r. łącznie potwierdzają, że przetwarzanie po stronie LLM jest dziś aktywnie egzekwowaną dziedziną zgodności. Shadow AI w HR dziedziczy wszystkie te ryzyka pośrednio.
W efekcie dyrektor HR nie może już zakładać, że „jeszcze nas nic nie spotkało”. Rejestr jest dość gęsty, by pytanie brzmiało: kiedy, a nie czy.
6. Jak wygląda zatwierdzone AI w HR, szybsze niż shadow
Przed opcjonalnym zadaniem AI należy przygotować informacje wrażliwe, sprawdzić przygotowaną treść oraz ocenić warunki dostawcy i pozostałą możliwość identyfikacji. W procesach HR minimalizacja danych musi iść w parze z odpowiednim nadzorem, nadzorem ludzkim i wymogami właściwymi dla zatrudnienia.
(a) Maskowanie świadome roli. Proces selekcji CV musi zamaskować imię i nazwisko kandydata, zdjęcie, datę urodzenia, adres i każde ujawnienie z art. 9, ale musi zostawić kwalifikacje, doświadczenie, wykształcenie i umiejętności. Szkic oceny okresowej musi zamaskować imię i nazwisko pracownika i każdą osobę trzecią wymienioną w notatkach, ale zachować zachowania, których dotyczy ocena. Ogólne narzędzie, które maskuje wszystko, niszczy wartość procesu. Zatwierdzone narzędzie musi rozumieć kategorie jednostek HR z poziomem szczegółowości, jakiego faktycznie wymaga praca.
(b) Udokumentowany łańcuch dostawców. Należy zapoznać się z umową powierzenia Redactic (DPA) pod kątem podprocesorów usługi, ich ról i obowiązujących warunków powiadamiania o zmianach. Należy potwierdzić, który opcjonalny dostawca i jaki proces są wybrane dla treści HR oraz jakie kategorie informacji mogą być udostępniane.
(c) Zabezpieczenia z art. 22 domyślnie. Narzędzie musi strukturalnie uniemożliwiać skutki „oparte wyłącznie na zautomatyzowanym przetwarzaniu”. W praktyce oznacza to, że wynik zawsze ma charakter doradczy, każda indywidualna decyzja ma zapisanego weryfikatora z udokumentowanym krokiem weryfikacji, a log audytu stronniczości rejestruje odsetek zmian dokonanych przez człowieka. Przygotowanie ocen okresowych z AI w tej dyscyplinie daje szkic, który przełożony merytorycznie redaguje; warstwa maskowania zabezpiecza dane wejściowe, a warstwa weryfikacji przez człowieka zabezpiecza wynik pod kątem art. 22.
(d) Dowody nadzoru. Należy ustalić, jakich rejestrów przetwarzania, ocen, informacji i dokumentów konsultacyjnych wymaga organizacja. Certyfikat maskowania może wspierać rejestr operacji; nie zastępuje DPIA, oceny stronniczości, procedury z radą zakładową ani innych obowiązujących obowiązków.
Wykrywanie i maskowanie dokumentów w Redactic działają w infrastrukturze kontrolowanej przez Redactic w Europie, bez wnioskowania AI ani uczenia maszynowego podmiotów trzecich na niezamaskowanej treści. Opcjonalne procesy AI są osobne: wykryte wartości wrażliwe są usuwane lub zastępowane, zanim przygotowana treść trafi do wybranego dostawcy. Należy sprawdzić tekst dokumentu, dodatkowe instrukcje i wiadomości czatu; pominięte wartości i szczegóły kontekstowe mogą nadal identyfikować osoby. Dostawca, region, retencja i warunki trenowania zależą od wybranego procesu i obowiązującej umowy. Więcej informacji: redactic.eu
Aby korzystać z AI bez przekazywania imion, nazwisk i identyfikatorów, Redactic może przygotować dokumenty dla AI: wykryte wartości stają się symbolami zastępczymi, a prawdziwe nazwiska wracają w przeglądarce, gdy nadejdzie odpowiedź.
7. 90-dniowe wdrożenie dla liderów HR
To dziesięcioetapowy plan, z którego korzystamy z liderami HR wdrażającymi zatwierdzone AI po raz pierwszy. Zakłada, że w Państwa organizacji jest dziś shadow AI (prawie na pewno jest) i że chcą Państwo przejść do zatwierdzonej alternatywy w ciągu kwartału.
- Dzień 0-7. Wewnętrzny spis użycia w cieniu. Należy zapytać HR, L&D i rekrutację, jakich narzędzi AI faktycznie używają, do jakich zadań i z jakimi danymi. Warto obiecać amnestię za szczere odpowiedzi: potrzebna jest prawda, a nie odpowiedź oficjalna. Można się spodziewać ChatGPT w ponad 70% odpowiedzi, Gemini i Claude w 30-50% oraz długiego ogona wyspecjalizowanych narzędzi.
- Dzień 7-14. Przyporządkowanie zastosowań do siedmiu kategorii powyżej. Każde należy oznaczyć jako o wysokiej, średniej lub niskiej wrażliwości danych oraz jako wysokiego ryzyka według załącznika III AI Act albo nie. To początkowy wykaz operacji przetwarzania.
- Dzień 14-30. Punkt odniesienia zgodności. Należy przeprowadzić analizę luk względem siedmiu naruszeń z sekcji 4. Inspektor ochrony danych i dział prawny podpisują analizę luk. Staje się ona uzasadnieniem biznesowym dla zatwierdzonego narzędzia oraz śladem dowodowym, gdyby w międzyczasie zjawił się regulator.
- Dzień 30-45. Wybór dostawcy. Należy zastosować 8-punktową listę kontrolną z przewodnika głównego z wagą specyficzną dla HR na punktach (b) i (d) powyżej (maskowanie świadome roli i dokumenty dla rady zakładowej). Dział zakupów podpisuje umowę powierzenia, listę podprocesorów i, jeśli to konieczne, standardowe klauzule umowne.
- Dzień 45-60. DPIA i FRIA. DPIA obejmuje stronę RODO, a FRIA stronę AI Act; obie są wymagane dla zastosowań HR wysokiego ryzyka. Certyfikat maskowania dostawcy, szablon audytu stronniczości i lista podprocesorów zasilają bezpośrednio oba dokumenty.
- Dzień 60-70. Rada zakładowa i przejrzystość wobec pracowników. Należy powiadomić radę zakładową zgodnie z obowiązującym prawem krajowym, wszcząć konsultacje, przygotować informację dla pracowników (art. 13/14 RODO oraz art. 26 AI Act w zakresie przejrzystości). Informację należy opublikować.
- Dzień 70-80. Pilotaż z jednym zespołem. Należy wybrać zespół o największym użyciu w cieniu, zwykle starszych rekruterów lub partnerów HR, i wdrożyć go do zatwierdzonego narzędzia. Przyjęcie należy mierzyć względem bazowego użycia w cieniu. Jedynym testem sukcesu jest to, czy użycie w cieniu spada do drugiego tygodnia.
- Dzień 80-85. Dostrojenie tarcia. Jeśli zatwierdzone narzędzie jest wolniejsze niż ścieżka w cieniu, należy usunąć tarcie (SSO, rozszerzenie przeglądarki, modele domyślne, opóźnienie). Architektura wygrywa tylko wtedy, gdy jest szybsza, a nie tylko bezpieczniejsza.
- Dzień 85-90. Szersze wdrożenie. Rozszerzenie na kolejne 2-3 zespoły. Zakaz shadow AI staje się wiarygodny dopiero wtedy, gdy oficjalne narzędzie zostało zobaczone w działaniu w zespole pilotażowym.
- Dzień 90+. Ciągła zgodność. Miesięczny przegląd raportu audytu stronniczości, kwartalny przegląd listy podprocesorów, roczna aktualizacja DPIA/FRIA. Logi zatwierdzonego narzędzia zasilają artefakty dla regulatora; spis shadow AI powtarza się co kwartał, by użycie w cieniu pozostawało niskie.
Dwie rzeczy należy przewidzieć. Po pierwsze, krok z radą zakładową to miejsce, w którym wdrożenia najczęściej zwalniają: warto zacząć go w dniu 60, nawet jeśli pilotaż techniczny nie jest gotowy, i prowadzić oba równolegle. Po drugie, dostrajanie tarcia w dniach 80-85 zwykle decyduje o różnicy między udanym wdrożeniem a takim, które utyka na 20% adopcji. Ścieżka w cieniu nie przestanie być atrakcyjna tylko dlatego, że jest teraz oficjalnie zakazana; przestaje być atrakcyjna, gdy zatwierdzona ścieżka jest naprawdę szybsza.
8. Najczęściej zadawane pytania
Czy mogę po prostu zablokować ChatGPT w sieci firmowej?
Można i wiele firm tak zrobiło. Problemu to nie rozwiązuje. Użycie w cieniu przenosi się na prywatne telefony, prywatne laptopy w sieci domowej i prywatne konta na komputerach firmowych. Blokada sieciowa bez zatwierdzonej alternatywy to teatr zgodności: daje mniejszą widoczność, a nie mniejsze ryzyko. Dynamikę tego zjawiska szczegółowo opisuje sekcja o shadow AI w przewodniku głównym.
Czy art. 22 RODO rzeczywiście ma zastosowanie do wstępnej selekcji kandydatów przez AI?
Wyrok Trybunału Sprawiedliwości w sprawie SCHUFA (C-634/21, grudzień 2023 r.) potwierdził szeroką wykładnię pojęcia „wyłącznie na podstawie zautomatyzowanego przetwarzania”. Jeśli osoba podejmująca decyzję w praktyce tylko zatwierdza wynik AI, decyzję traktuje się jako wyłącznie zautomatyzowaną. Wytyczne EROD 04/2024 wzmacniają tę wykładnię. Bezpieczne założenie jest takie, że każde narzędzie AI do selekcji kandydatów musi mieć wbudowane zabezpieczenia z art. 22: udokumentowaną, merytoryczną weryfikację przez człowieka, wyjaśnienie decyzji i możliwość jej zakwestionowania.
Czy AI Act dotyczy mojego korzystania z ChatGPT w HR, skoro go nie tworzyłem?
Tak. AI Act dotyczy podmiotów stosujących systemy AI wysokiego ryzyka, a nie tylko dostawców. Jeśli zespół HR używa systemu AI do któregokolwiek celu z załącznika III pkt 4, jest podmiotem stosującym i ponosi jego obowiązki: nadzór ludzki, monitorowanie, przejrzystość wobec osób, których dotyczy system, prowadzenie rejestrów, a w wielu przypadkach ocenę skutków dla praw podstawowych. Użycie konsumenckiego LLM od tego nie zwalnia, a zgodność utrudnia, bo brakuje dokumentacji, którą dostawca powinien przekazać na podstawie art. 13.
Czy sprawa Workday wiąże poza USA?
Bezpośrednio nie, ale teoria prawna, według której dostawca AI może zostać uznany za przedstawiciela pracodawcy w sprawach o dyskryminację, zatacza coraz szersze kręgi. Europejska sieć organów ds. równości powołała się na tę sprawę w komentarzu z 2025 r., a kilka jurysdykcji UE rozważa podobną wykładnię na gruncie dyrektywy o równości rasowej (2000/43/WE) i dyrektywy o równym traktowaniu w zatrudnieniu (2000/78/WE). Warto planować tak, jakby ta teoria obowiązywała.
Czy rada zakładowa może zablokować wdrożenie AI?
W kilku jurysdykcjach UE, w tym w Niemczech na podstawie BetrVG § 87 ust. 1 pkt 6 i we Włoszech na podstawie art. 4 Statuto dei Lavoratori, tak: współdecydowanie rady zakładowej w sprawie technologii monitorowania i oceny jest obowiązkowe. Brak konsultacji może skutkować wstrzymaniem wdrożenia z mocą wsteczną oraz dodatkowymi sankcjami administracyjnymi. Właściwa strategia to rozpoczęcie konsultacji pierwszego dnia wyboru dostawcy, a nie po wdrożeniu.
Czy maskowanie CV samo rozwiązuje problem z AI Act?
Nie. Maskowanie rozwiązuje problem wycieku danych w obiegu do LLM zgodnie z RODO. Obowiązki z AI Act (klasyfikacja wysokiego ryzyka, zarządzanie ryzykiem, nadzór ludzki, przejrzystość, audyt stronniczości, FRIA) obowiązują niezależnie i maskowanie ich nie spełnia. Oba elementy działają razem: warstwa maskowania zapewnia zgodność z zasadą minimalizacji danych, a weryfikacja przez człowieka i audyt zapewniają zgodność z AI Act.
Czym jest „zarządzanie algorytmiczne” i czym różni się od AI w HR?
Zarządzanie algorytmiczne to wykorzystanie systemów zautomatyzowanych do przydzielania zadań, monitorowania wyników i podejmowania decyzji dotyczących pracowników. Najczęściej wiąże się z pracą platformową (Foodinho/Glovo), ale coraz częściej dotyczy też tradycyjnego zatrudnienia. Decyzje włoskiego Garante w sprawie Foodinho to podstawowe orzecznictwo egzekucyjne w UE; unijna dyrektywa o pracy platformowej (2024) przyznaje pracownikom platform szczególne prawa do przejrzystości. Każdy „planista AI”, „optymalizator zmian AI” czy „AI oceniające produktywność” w tradycyjnym zatrudnieniu niesie to samo ryzyko prawne, nawet jeśli firma nie uważa się za platformę.
Czy zapisy rozmów wyjściowych naprawdę są wysokiego ryzyka?
Tak. Zwykle zawierają informacje z art. 9 (zdrowie, przynależność do związku zawodowego), wymieniają osoby trzecie, które nie wyraziły zgody na przetwarzanie, i mogą obejmować treści zgłoszeń naruszeń chronione dyrektywą UE 2019/1937 z odrębnym reżimem poufności. Należą też do kategorii danych, których wyciek najbardziej szkodzi reputacji. Streszczanie ich w konsumenckim LLM to jedno z najbardziej ryzykownych pojedynczych zachowań shadow AI, jakie obserwujemy.
Ile faktycznie trwa 90-dniowe wdrożenie?
Z naszego doświadczenia pilotaż techniczny zajmuje 4-6 tygodni, a konsultacje z radą zakładową 6-8 tygodni w jurysdykcjach UE, w których mają zastosowanie. 90 dni zakładają równoległe prowadzenie obu działań. Przy realizacji kolejno należy planować 4-5 miesięcy. Największą zmienną jest tempo zakupów, a nie złożoność techniczna.
Gdzie są przechowywane dane HR w Redactic?
Dokumenty i wyniki korzystają z tymczasowego magazynu przetwarzania w infrastrukturze w Europie, którą kontroluje Redactic. Może dojść do tymczasowego przetwarzania danych przywracania po stronie serwera. Rekordy konta, rozliczeń, zgód i operacji są obsługiwane osobno. Warunki przechowywania i usuwania opisują umowa powierzenia (DPA) i informacja o prywatności Redactic, a profil dla Państwa procesu możemy potwierdzić na prośbę. Więcej informacji: strony zaufania redactic.eu
Jeśli w Państwa firmie jest shadow AI w HR (a jest), koszt bezczynności nie jest już abstrakcyjnym ryzykiem regulacyjnym. To pozew o dyskryminację w stylu Workday czekający na wniesienie, priorytet egzekucyjny EEOC, wzorzec działań CNIL lub Garante, skarga rady zakładowej i pozew zbiorowy w aktywnym portfelu prawników powodów w sprawach o dyskryminację. Rozwiązanie to nie surowszy zakaz, lecz uczynienie zatwierdzonej ścieżki szybszą od tej w cieniu i umieszczenie warstwy maskowania między zespołem a modelem. Zgodność i ryzyko dyskryminacji dla AI w HR są dziś powiązanymi ryzykami: nieudokumentowany proces w cieniu jest jednocześnie naruszeniem RODO i potencjalnym źródłem roszczeń o dyskryminację. Architektura istnieje, zegar regulacyjny tyka, a 90-dniowe wdrożenie jest realistyczne. Warto zacząć od spisu jeszcze w tym tygodniu.
Podstawy techniczne warstwy maskowania (tryby, certyfikaty, architektura bez śladu, wykrywanie wielojęzyczne) opisuje przewodnik główny. Aby zobaczyć ten proces w działaniu, strona główna Redactic przedstawia cztery tryby zastosowań z demonstracją na żywo.